近期社群上關於「汪喵星球」訂單資料疑似外洩的事件引發不少討論,官方也緊急發布了防詐與聯絡管道的提醒。我們在營運網站時,最常碰到的狀況就是:一看到同業發生類似事件,群組裡就會開始討論「是不是用了哪個有漏洞的外掛?」或是「我是不是也該趕快換系統?」
先別急著恐慌。到目前為止,單憑社群上的片段文字,我們很難直接判定確切的外洩原因、影響範圍或漏洞位置。但對於使用 WooCommerce 營運電商的站長來說,這起事件剛好是個很實際的提醒:我們應該回頭檢查網站的「資料邊界」,而不是直接把未經證實的討論當成技術報告來嚇自己。
面對這類資安消息,我通常建議拆成兩條線來看:「事件線」只看官方核實的公告;而「營運線」則要立刻回到自己的站點,盤點訂單資料到底存放在哪、有誰能看、哪些第三方服務會複製留存。畢竟 WooCommerce 具備極高的擴充性與相容性,這意味著資料流向往往比封閉系統更靈活。即使未來事件真相大白,現在做的這些基礎盤點,依然是電商網站最基本的安全防線。
訂單資料去了哪裡?先畫出專屬的資料流向圖
WooCommerce 訂單絕對不是只乖乖躺在「WordPress 後台 > 訂單」那個頁面裡。一筆訂單成立後,金流、物流、電子發票、客服 CRM、行銷電子報,甚至主機的備份服務,都會默默把資料複製一份帶走。如果你對這部分還很陌生,建議可以先認識 WordPress 資料庫的運作方式,因為那裡是所有網站資訊的核心集散地。
萬一真的發生外洩,如果你連資料去了哪都不知道,根本無從查起。建議你馬上用一筆測試訂單,自己走一次流程:記下收件人姓名、電話、地址、Email 以及商品明細,分別被哪些系統接收?它們會保存多久?
這個階段不需要急著抓漏,只要誠實回答「資料去了哪裡」。如果某個外掛把資料同步到了外部的 CRM、試算表或第三方物流系統,這些外部副本就全都屬於你的「資料邊界」。
後台角色權限控管:依照實際工作需求發放權限
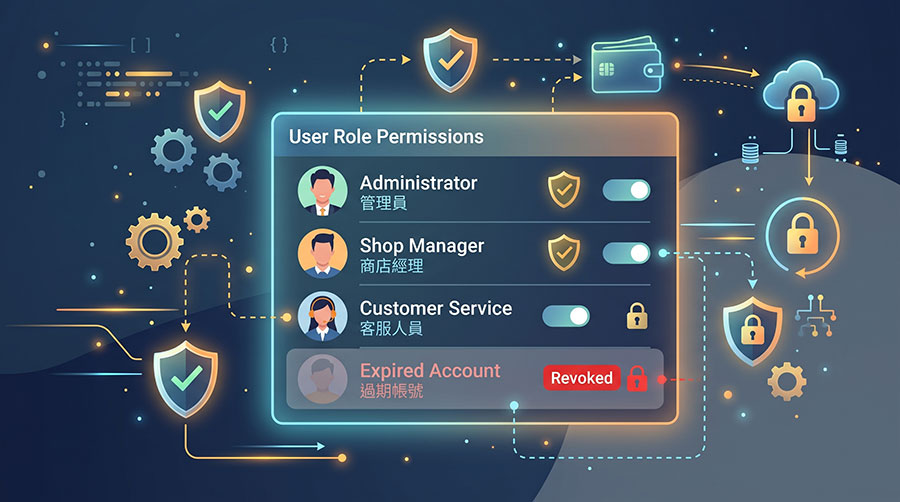
電商店家常發生的資安盲點,就是為了方便行事。行銷公司要埋設追蹤碼、客服人員要看訂單、外包工程師要調校版面,站長往往直接發給所有人 Administrator (管理員) 權限。久而久之,根本沒人知道是誰偷偷建了 API 金鑰,或是裝了不知名的外掛。
在 WordPress 的架構中,角色 (Roles) 與權限 (Capabilities) 是分開管理的。根據 WordPress 官方的角色與權限文件 (Roles and Capabilities) 說明,Administrator 和 Editor 的管理能力完全不同。站長應該以「工作所需能力」來分配權限,而不是看登入是否方便。
| 團隊角色 | 需要的資料範圍 | 適合配置的後台權限 | 權限回收時機 |
| 客服人員 | 讀取訂單明細、修改訂單狀態 | Shop Manager 或自訂客服專屬角色 | 離職或職務調動時立即撤銷 |
| 行銷團隊 | 讀取銷售報表、商品點擊數據 | 自訂行銷角色 (僅限報表讀取) | 專案結束或解除合作時撤銷 |
| 外包工程師 | 網站設定、外掛安裝測試 | Administrator (建議開啟獨立帳號) | 階段性任務完成後立即停用或降級 |
檢查 API 與 Webhook:當心外部串接成為沒人管的資料通道
除了人員登入,網站與外部系統的「自動連線」往往是容易被忽略的地方。WooCommerce REST API 讓外部系統能讀寫商店資料,而 Webhook 則會在特定動作發生時(例如訂單成立),主動把資料推送到指定網址。
這裡我們可以用一個生活化的比喻來理解:如果網站是一間大賣場,人員登入就像是「從正門走進來逛」;而 API 與 Webhook 就是賣場後方的「便利商店自動補貨通道」。物流車根本不用進店面,只要持有專屬遙控器(金鑰),就能直接透過這條通道把倉庫裡的貨(資料)大量搬走。
如果你只知道「這是為了串接物流用的設定」,卻不知道這條通道能搬走哪些資料、遙控器發給了哪家廠商,那你的邊界其實沒有建立起來。請把 API 金鑰和 Webhook 列表造冊,仔細確認:
- 這個連線還在使用嗎?
- 是否有嚴格限制只能讀取特定欄位?
- 合作廠商換人或結束合約時,舊的通道關閉了嗎?
備份與日誌:出事時的關鍵紀錄千萬別先刪
備份檔案裡包含的資料,往往比前台看到的還要多。資料庫備份檔、匯出的訂單 CSV、主機的全站快照,這些都應該列入同一份資產清單。把備份跟網站放在同一台主機上,就像把保險箱鑰匙黏在保險箱門上一樣,主機一被攻破就全軍覆沒。
此外,就像我們今年稍早討論過,在 WordPress 外掛安全與 AI 工作流夾擊下,站長需要確實留下排查的線索。當察覺有異狀時,有些人的第一反應通常是「趕快清理乾淨」。先別急著重裝外掛或刪除帳號!
WooCommerce 系統日誌、Webhook logs、主機存取紀錄與登入紀錄,應盡可能保留原始時間與事件內容。根據 WooCommerce 的 Automation 官方文件 說明,Webhook 日誌也是排查問題的重要工具。如果為了想說清乾淨就沒事而先刪除日誌,會讓後續的調查完全失去時間線。保留原始紀錄,才是專業且負責任的處理方式。
防詐公告與客服應對:建立單一且可驗證的溝通管道
如果客戶真的收到假冒訂單、付款或客服的訊息,網站應該立刻準備一個「可驗證的官方聯絡入口」,並在公告中清楚說明:哪些訊息是真的、哪些資料絕對不會透過電話或簡訊索取。
客服團隊需要把可疑的案例、發生時間、聯絡管道和原始訊息妥善保存下來,避免每個客服人員用不同的版本回覆客戶。至於是否真的發生資料外洩、受影響的欄位有哪些,應交由網站營運者、供應商和專業的獨立調查來確認。身為站長,我們在公告中不該用猜測來補上空白,更不該把「看到防詐提醒」直接寫成「資料庫已被入侵」。
站長必備的日常資安 SOP 與定期檢查清單
安全工作不是靠直覺去猜下一個漏洞在哪,而是扎實地掌握網站現況。建議 WooCommerce 站長建立日常的資安檢查習慣,將以下項目加入你的例行檢查清單中:
- 每當新增外掛或服務時:立刻用一筆測試訂單跑一次流程,更新你的「資料流向圖」。
- 每月初盤點:檢查是否有不明的 API 金鑰被建立?是否有離職員工或結束合作的廠商帳號尚未停用?
- 每季總體檢:回頭審視 Webhook 日誌與備份保留狀態,確認資料儲存位置的安全機制,並確認發生異常時,團隊有明確的通報窗口與負責人。
先做好我們能做的:把資料邊界找出來
社群上的爆料或討論,往往充滿了不確定性。對 WooCommerce 站長而言,與其跟著大家一起緊張,不如趁這個機會好好梳理自己的網站體質。最有價值的安全工作,永遠是清楚知道自己的訂單資料走到哪裡、誰能碰到,以及發生異常時該如何追溯與證明。現在就開一筆測試訂單,把你的資料邊界畫出來吧!
常見問題 FAQ
不能。 社群貼文只能當作警覺的線索,但外洩的真正原因、受影響範圍與責任歸屬,仍必須由官方或獨立資安單位確認。我們應該做的是盤點自身資料邊界,而非將未經證實的說法當成技術定論。
範圍通常比預想的還廣。 除了 WordPress 資料庫外,備份檔、手動匯出的 CSV、第三方金流與物流串接、客服 CRM 系統、API 傳輸節點、Webhook 接收端,甚至是系統日誌中都有可能存在。實際狀況取決於你的網站外掛與整合設定。
通常不需要。 請先列出客服需要完成的實務工作(例如看訂單、改狀態),再發給對應的 Shop Manager 或自訂客服角色即可。讀取訂單與設定網站版面、安裝外掛是完全不同的權責,不能混為一談。
不建議。 遇到異常的首要任務是保留證據。請先將原始紀錄備份保存,限制進一步的存取權限,再依循事故流程處理。隨意刪除日誌會讓後續追查失去寶貴的時間線。